Resumen
Puntos clave
Preguntas frecuentes
Contenido generado con inteligencia artificial a partir de esta noticia. Puede contener errores.
ESET advierte que el phishing, malware y fraudes con criptomonedas son algunas formas en que los ciberdelincuentes aprovechan Discord.
Santo Domingo.- Discord es una plataforma gratuita y uno de los servicios de mensajería más usados por distintas comunidades, ya que permite crear servidores de chat, voz y video con el que sus usuarios pueden interactuar sobre temáticas específicas, haciendo que existan miles de comunidades en el mundo. ESET, compañía líder en detección proactiva de amenazas, advierte que los ciberdelincuentes aprovechan la popularidad y las características de dicha aplicación para realizar fraudes y estafar a sus usuarios con criptomonedas.
Dentro de foros de Discord existen reportes sobre diferentes métodos de estafas o fraudes. ESET examinó detalladamente dichos informes y preparó una guía para mostrar cómo las acciones de ciberdelincuencia pueden afectar a un usuario:
Bots de Scam/Phishing
En este método de estafa, a la víctima le llega un mensaje directo a su bandeja en donde un bot lo invita a hacer clic en un enlace malicioso que puede desencadenar la instalación de complementos con malware y el robo de la información del dispositivo infectado, o incorporarlo en una botnet para el cryptojacking. Este primer método deriva muchas de las estafas que vienen a continuación.
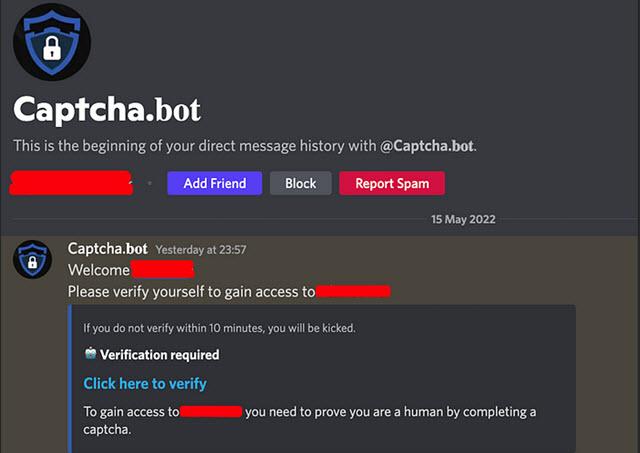
Ejemplo de enlace malicioso generado por un bot de Discord.
Estafas de criptomonedas
Los cibercriminales los utilizan para invitar a los usuarios a ingresar en enlaces que suplantan la identidad de compañías que usan a las criptomonedas como medio de transferencia, ofreciendo un pequeño premio en la criptodivisa correspondiente y que para poderlo hacer válido es necesario registrarse en el enlace adjunto falso.
La víctima que haga click en estos enlaces falsos, ingresará a una página similar en donde se le pedirá que finalice el registro y se le solicitará que haga un depósito de la criptomoneda o que pase por una comprobación de identidad para dar el premio en sí. En este procedimiento se le pedirá su dirección, datos de contacto, foto del documento de identidad, etc. Una vez recopilada la información con éxito, los estafadores pueden vender esta información a un buen precio en mercados negros dentro de la dark web.
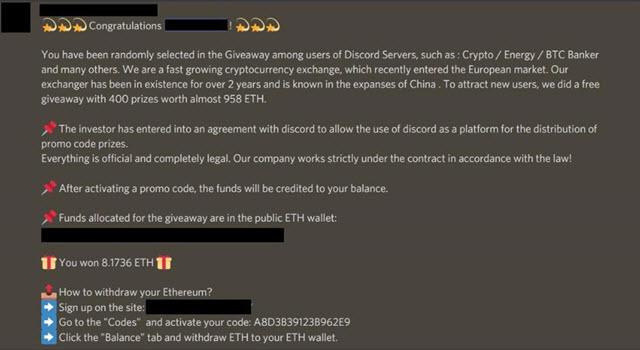
Mensaje de bot invitando a la víctima a darse de alta mediante un enlace fraudulento por un supuesto regalo de criptomonedas.
Estafas de Discord Nitro
Nitro es la versión de paga de Discord, la cual permite a los usuarios desbloquear el acceso a emojis y stickers personalizados en cualquier servidor, la transmisión de video en alta definición o enviar mensajes más largos. Existen dos variantes de estafas que se aprovechan de estas características, y juegan con la supuesta posibilidad de obtenerlas gratis:
Estafas en Discord con bots
En la primera se emplean los bots de Discord, donde se envían mensajes masivos a los usuarios de forma aleatoria -o bien se agregan mensajes públicos a un canal o servidor-, a partir de los cuales los usuarios pueden conseguir una suscripción gratuita a Nitro. Las víctimas entran a un enlace de tipo phishing que las lleva a una página de inicio de sesión falsa. Una vez que inician sesión a través de esta página, los estafadores se apropian de todos los datos introducidos como pueden ser credenciales, información de la cuenta en Discord, incluso dinero.
Otro método de estafa en Discord
Las víctimas pueden recibir un mensaje de un amigo ofreciéndoles probar un nuevo juego que, por supuesto, será un malware u otro bot de spam. Los antecedentes muestran que los estafadores pueden suplantar las cuentas de los amigos y utilizarlas para enviar enlaces de phishing o persuadir a las víctimas para que compartan información o, en el peor de los casos, dinero.
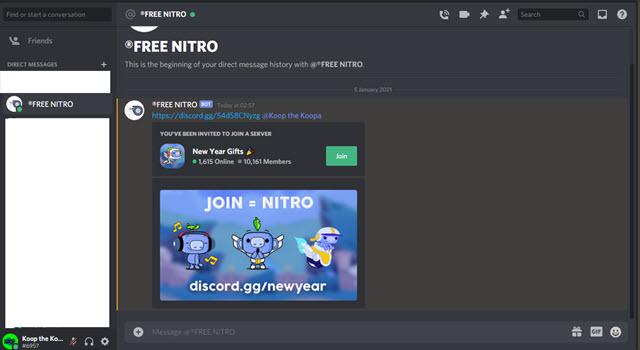
Ejemplo de servidor donde supuestamente el usuario podría acceder a Nitro gratuitamente.
Descarga de malware
Discord permite transferir archivos de hasta 25 MB en la versión gratuita, pero si se tiene Nitro la transferencia puede ser de hasta 500 MB. Los ciberdelincuentes aprovechan esta característica y envían archivos con malware, disfrazados como juegos o videos.
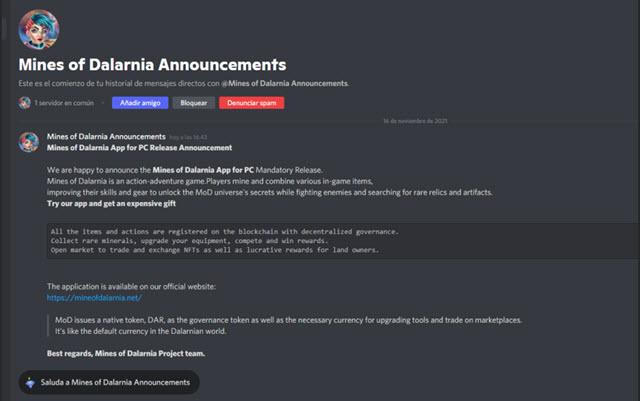
Invitación a usuarios a descargar un juego que enmascara un malware de cryptojacking.
Estafa de baneo en Discord
Otra estafa empleada por los ciberdelincuentes es la llamada “de baneo”. Las víctimas recibirán un mensaje de otros usuarios o bots afirmando que han denunciado su cuenta y que para poder habilitarla es necesario realizar varios procesos de entre los cuales destaca que a la víctima se le pedirán datos personales como correo, contraseña y datos financieros como su número de tarjeta de crédito, NIP y CVV para poder reactivar la cuenta.
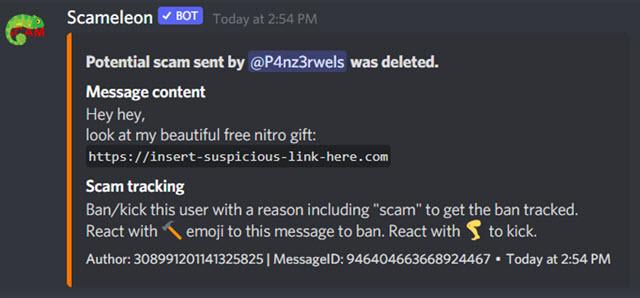
Ejemplo de bot usado para estafas que simulan banneo de cuentas de Discord.
Luego de analizar todos estos trucos de los ciberdelincuentes, ESET recomienda los usuarios de Discord que estén actualizados. Especialmente en este tipo de estafas y sobre el modus operandi de los ciberdelincuentes. De igual forma les invita a que cuenten con un software siempre actualizado. Tanto de la plataforma si se emplea en su versión de escritorio o de aplicación móvil.
ESET recomienda evitar descargar archivos de fuentes desconocidas y no hacer clic en enlaces poco fiables. También que desconfíen de los ofrecimientos de opciones gratuitas, pues ninguna característica que sea de paga pasa a ser gratis dentro de dicha plataforma. Es importante que los usuarios de esta aplicación activen además un doble factor de autenticación. Y que cuenten con una solución de seguridad en el dispositivo móvil o equipo de cómputo.
Te puede interesar
- Paíno Henríquez presenta avances para agilizar permisos ambientales en Cap Cana
- Policía Cibernética arresta a cinco personas por estafas y extorsión
- Policía arresta a dos hombres por estafas en redes y alquileres falsos
- ADEINAPE presenta su nueva directiva para el período 2026-2028
- Hoy en el Día Mundial sin Wifi: ¿Puedes vivir un día sin él?